
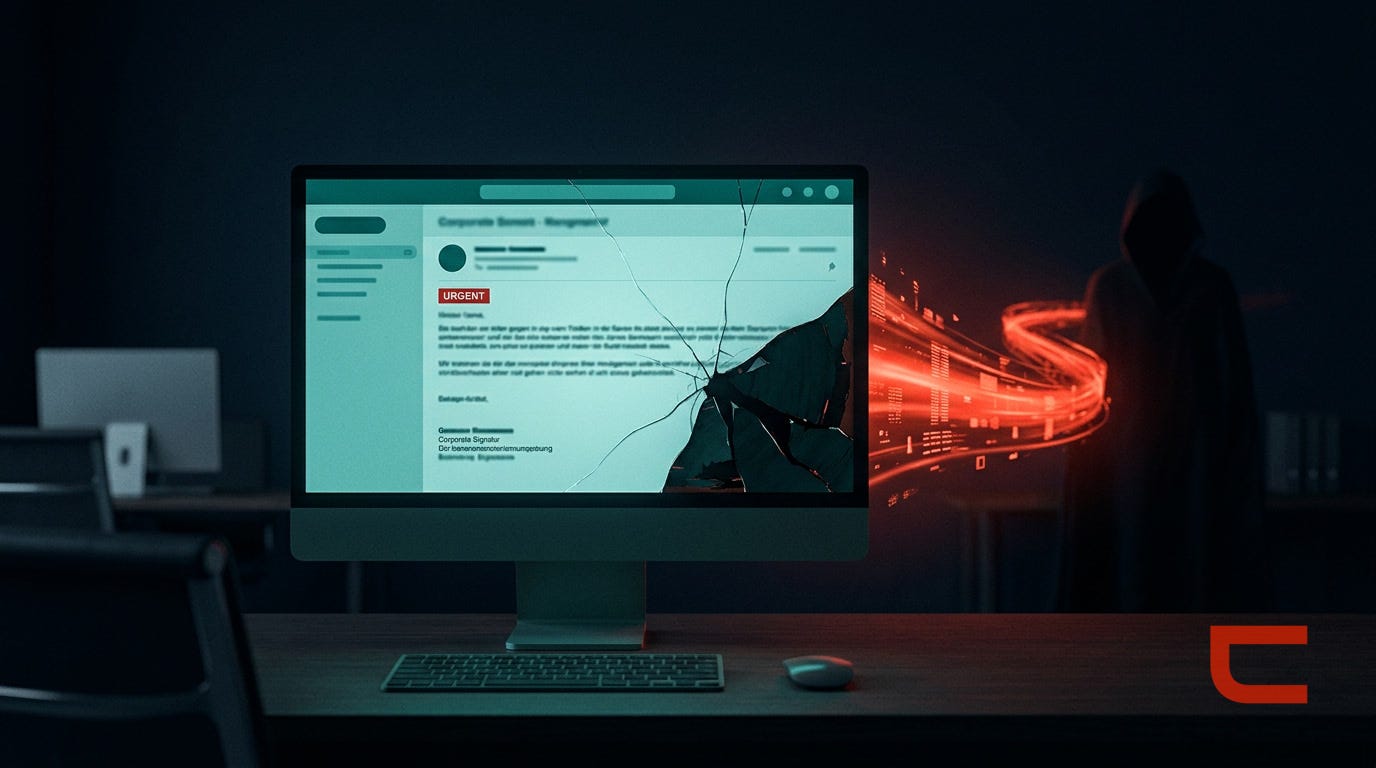
Chez Computis, nous accompagnons des PME romandes, des communes et des institutions publiques en cybersécurité. Et parmi les incidents qui nous sont rapportés, il en est un qui ne laisse aucune trace technique, ne déclenche aucune alarme, et ne nécessite aucun logiciel malveillant. L'arnaque au président, ou BEC, pour Business Email Compromise. Une fraude qui n'attaque pas vos systèmes, mais votre organisation : vos processus, votre hiérarchie, et la confiance entre vos collaborateurs.
La mécanique est d'une simplicité redoutable. Un email arrive, en apparence de votre directeur, de votre président de commune, ou d'un fournisseur connu. Il demande un virement urgent et confidentiel. Le ton presse, l'autorité rassure, l'urgence empêche de vérifier. Et le virement part, vers un compte qui n'est pas, celui qu'on croit.
Une fraude qui exploite l'humain, pas la machine
Ce qui rend le BEC si dangereux, c'est précisément qu'il ne repose sur aucune faille technique. Pas de virus à détecter, pas de lien piégé à bloquer, pas de pièce jointe à analyser. L'email est souvent parfaitement propre aux yeux de n'importe quel filtre anti-spam. La faille exploitée n'est pas dans vos serveurs, elle est dans une relation de confiance et un processus mal protégé.
Les fraudeurs se renseignent. Ils savent qui dirige, qui gère les paiements, qui part en vacances. Ils connaissent le nom de votre directeur, le ton de ses emails, parfois même les dossiers en cours. Ces informations, ils les trouvent sur votre site, sur LinkedIn, dans des communications publiques, ou dans une boîte email qu'ils ont discrètement compromise en amont. Puis ils frappent au bon moment : un vendredi après-midi, pendant une absence, dans un contexte où une demande urgente du « patron » semble crédible.
L'intelligence artificielle a rendu ces attaques encore plus convaincantes. Les emails sont désormais rédigés dans un français impeccable, imitant le style de la personne usurpée. Certaines fraudes vont jusqu'à utiliser des messages vocaux synthétiques reproduisant la voix du dirigeant. Le temps où une faute d'orthographe trahissait l'arnaque est révolu.
Ce qu'on observe sur le terrain
Une fiduciaire romande nous a rapporté le cas d'une collaboratrice ayant reçu, un vendredi, un email de son « directeur » en déplacement : une acquisition confidentielle à boucler, un acompte urgent à verser à un nouveau fournisseur, et surtout, « surtout, n'en parlez à personne avant lundi, c'est sensible ». Tous les ingrédients y étaient : l'autorité, l'urgence, la confidentialité qui isole la victime et l'empêche de vérifier. Le virement a été évité de justesse, parce qu'une seconde personne a trouvé la demande inhabituelle.
Dans une commune, une demande de changement de coordonnées bancaires d'un fournisseur régulier est arrivée par email, sur un ton tout à fait ordinaire. Les paiements suivants sont partis sur le nouveau compte, celui du fraudeur, pendant plusieurs semaines avant que le vrai fournisseur ne s'étonne de ne pas être payé. Ici, pas même d'urgence : juste une modification de routine que personne n'a songé à vérifier.
🇨🇭 Ce que ça veut dire pour votre organisation
Le BEC est, en valeur, l'une des fraudes les plus coûteuses pour les organisations, bien plus qu'un ransomware moyen, car les sommes détournées sont souvent importantes et rarement récupérables. Et contrairement à une idée répandue, les PME et les communes sont des cibles de choix : elles manipulent des montants significatifs, mais disposent rarement de procédures de vérification formalisées. Pour une commune, détourner des fonds publics, c'est aussi une crise de confiance et de réputation.
Les 3 réflexes qui arrêtent une arnaque au président
1. Instaurer la vérification par un second canal
C'est la mesure la plus efficace, et elle ne coûte rien. Toute demande de virement inhabituelle, de changement de coordonnées bancaires ou de paiement urgent doit être confirmée par un canal différent de celui de la demande. Un email demande un virement ? On décroche le téléphone et on appelle la personne sur son numéro connu, pas celui indiqué dans l'email. Ce simple réflexe neutralise la quasi-totalité des tentatives.
2. Se méfier du trio autorité + urgence + confidentialité
C'est la signature du BEC. Quand une demande combine une pression hiérarchique (« c'est le directeur »), une urgence (« il faut que ce soit fait aujourd'hui ») et une consigne de discrétion (« n'en parlez à personne »), un signal d'alarme doit se déclencher. Cette combinaison n'est pas celle d'une demande légitime, c'est celle d'une manipulation conçue pour court-circuiter votre jugement.
3. Formaliser une procédure de paiement, et l'assumer
Le meilleur rempart est un processus clair, connu de tous et appliqué sans exception : au-delà d'un certain montant, double validation ; tout changement de coordonnées bancaires vérifié par téléphone ; aucune dérogation, même pour le directeur, même en urgence. Une procédure n'a de valeur que si personne ne peut passer outre, y compris celui dont on usurpe l'identité. C'est précisément la règle qui protège le collaborateur : il ne « désobéit » pas à son patron, il applique la procédure.
L'approche Computis
L'arnaque au président ne se combat pas avec un meilleur pare-feu, elle se combat avec des réflexes humains et des processus robustes. C'est le prolongement direct du facteur humain : la technologie seule ne protège pas contre une manipulation bien menée. Chez Computis, notre approche pour les PME et communes romandes fonctionne en trois temps. D'abord, un diagnostic : revue de vos processus de paiement, de validation et de changement de coordonnées bancaires, pour identifier où une fraude pourrait passer. Ensuite, la sensibilisation : former vos équipes, en particulier celles qui manipulent des paiements, à reconnaître le trio autorité / urgence / confidentialité et à appliquer la vérification par second canal, y compris via des simulations réalistes. Enfin, la formalisation : mettre en place des procédures de paiement claires, opposables à tous, qui protègent vos collaborateurs autant que vos fonds.
Passez à l'action
Si un email de votre direction demandait un virement urgent et confidentiel cet après-midi, votre organisation le détecterait-elle, ou l'exécuterait-elle ?
Chez Computis, nous auditons vos processus de paiement et formons vos équipes à déjouer l'arnaque au président, pour les PME et communes romandes sans équipe IT dédiée. Diagnostic, sensibilisation, procédures et rapport documenté.
✅ Notre audit préliminaire est payant et sérieux. Son coût est intégralement déduit de la prestation si vous décidez de travailler avec nous.
👤 Cybersécurité, cloud ou réseau, chez Computis, vous avez un interlocuteur unique qui maîtrise les trois domaines. Pas de transfert de dossier, pas de prestataire tiers.
→ 15 minutes avec un expert Computis,
zbooking.eu/3Tnof
📞 +41 21 804 69 00
Ce qu'il faut retenir
L'arnaque au président ne force aucune porte : elle exploite la confiance, la hiérarchie et l'urgence. Aucun pare-feu ne l'arrête, mais trois réflexes suffisent à la neutraliser : vérifier par un second canal, se méfier du trio autorité/urgence/confidentialité, et formaliser une procédure de paiement que personne ne peut contourner. La meilleure protection n'est pas technique, elle est humaine et organisationnelle.
FAQ
Notre anti-spam ne devrait-il pas bloquer ce genre d'email ?
Pas nécessairement. Un email de BEC ne contient souvent ni lien piégé, ni pièce jointe, ni logiciel malveillant, rien que les filtres techniques puissent détecter. C'est un texte normal, bien écrit, envoyé parfois depuis une vraie adresse compromise. La seule défense fiable n'est pas le filtre, mais le réflexe humain de vérification.
Nous sommes une petite structure, sommes-nous vraiment visés ?
Oui. Les PME et communes sont des cibles privilégiées : elles manipulent des montants significatifs mais ont rarement des procédures de vérification formalisées. Les fraudeurs le savent. Une petite structure sans double validation est souvent plus facile à tromper qu'un grand groupe.
Que faire si on pense avoir été victime d'une arnaque au président ?
Agir vite. Contactez immédiatement votre banque pour tenter de bloquer ou rappeler le virement, chaque heure compte. Déposez plainte auprès de la police. Et prévenez un partenaire de confiance en cybersécurité pour vérifier qu'aucune boîte email n'a été compromise en amont. Plus l'alerte est rapide, plus les chances de récupérer les fonds augmentent.
Comment protéger nos équipes sans les rendre paranoïaques ?
En leur donnant une règle claire plutôt qu'une méfiance diffuse. Une procédure simple, « toute demande de virement inhabituelle se vérifie par téléphone », libère vos collaborateurs : ils n'ont plus à juger au cas par cas, ni à craindre de contrarier un supérieur. Ils appliquent la règle. C'est rassurant, pas anxiogène.
Comment se déroule l'accompagnement Computis sur ce sujet ?
Nous commençons par un diagnostic de vos processus de paiement et de validation, pour repérer les failles. Nous formons ensuite vos équipes à reconnaître les signaux du BEC et à appliquer la vérification par second canal, simulations à l'appui. Enfin, nous vous aidons à formaliser des procédures opposables à tous. Le coût de l'audit préliminaire est déduit de la prestation si vous travaillez avec nous.
📅 CET AUTOMNE CHEZ COMPUTIS
Nous lançons une série de webinaires et de conférences en présentiel sur la cybersécurité et l’IT des PME et institutions romandes. Les dates arrivent bientôt, inscrivez-vous pour les recevoir en avant-première et réserver votre place avant tout le monde.
→ Je veux être informé : INSCRIPTION
Abonnez-vous, chaque quinzaine désormais, un éclairage concret sur l’IT et la cybersécurité pour les PME et institutions suisses.