
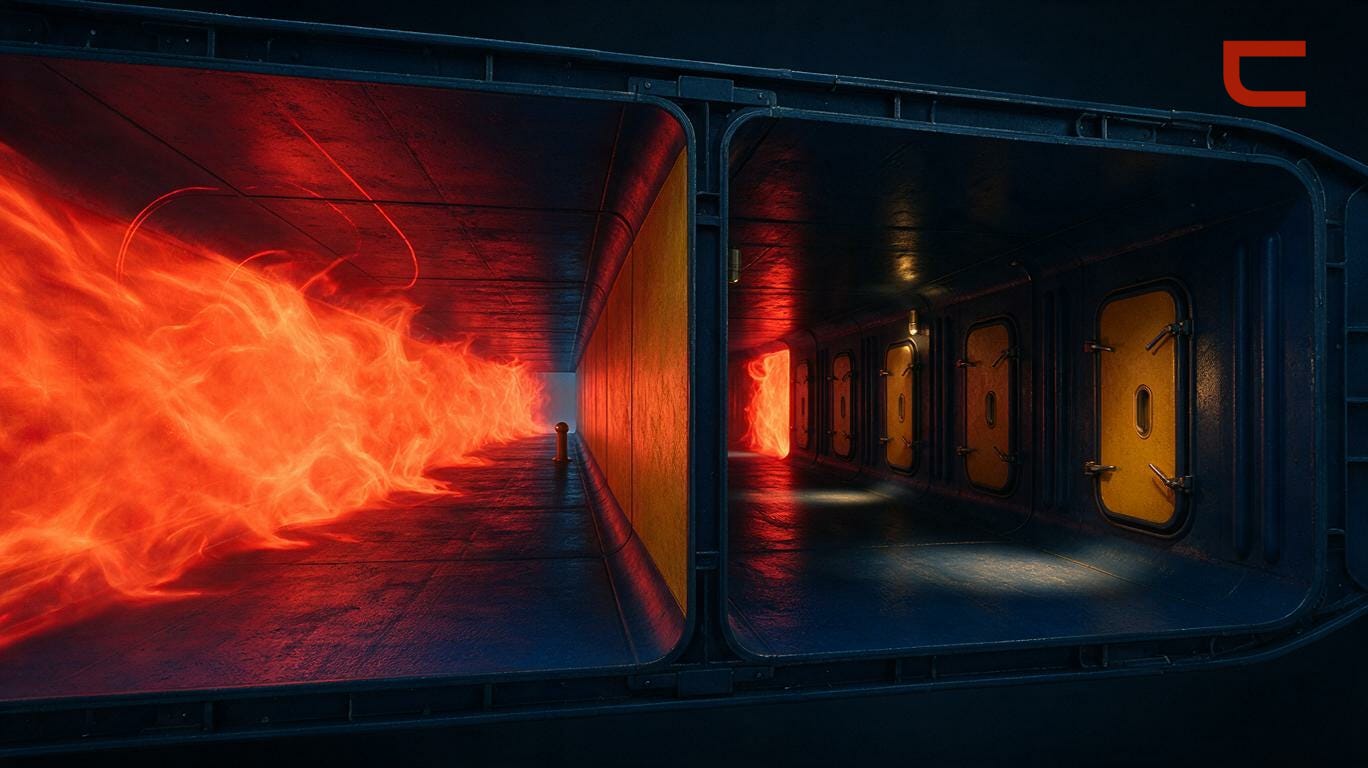
Chez Computis, notre département SwissFi conçoit et audite chaque semaine l'infrastructure réseau de PME romandes, de communes et d'institutions publiques. Et une image revient souvent quand nous expliquons la segmentation : celle des compartiments étanches d'un navire. Un bateau ne coule pas parce qu'il prend l'eau, il coule parce que l'eau se répand d'un compartiment à l'autre. Un réseau, c'est pareil. La question n'est pas seulement d'empêcher l'eau d'entrer, mais de l'empêcher de tout envahir une fois qu'elle est là.
La plupart des PME fonctionnent sur un réseau « à plat » : tout est connecté à tout. Le poste de la comptabilité, la caméra de surveillance, l'imprimante, le serveur, le thermostat connecté et le PC du stagiaire vivent sur le même réseau, sans cloison. Il suffit qu'un seul de ces éléments soit compromis pour que l'attaquant ait accès à l'ensemble.
Le problème : le réseau à plat, une autoroute pour l'intrus
Segmenter un réseau, c'est le découper en zones isolées les unes des autres, avec des règles strictes sur ce qui peut communiquer avec quoi. À l'inverse, un réseau à plat est un grand espace ouvert où tout appareil peut, en principe, parler à tout autre appareil.
Le problème du réseau à plat n'apparaît pas au quotidien, tout fonctionne, tout se parle, c'est même pratique. Il apparaît le jour de l'incident. Un poste infecté par un ransomware ne reste pas isolé : il scanne le réseau, trouve les serveurs, les partages de fichiers, les autres postes, et se propage. Un objet connecté mal sécurisé, une caméra, un capteur, devient un point d'entrée vers vos données les plus sensibles, simplement parce qu'il partage le même réseau.
C'est un renversement de perspective important. Pendant des années, la sécurité s'est concentrée sur le périmètre : empêcher d'entrer. Mais aucun périmètre n'est parfait, et l'intrus finit parfois par entrer, par un email piégé, un accès distant, un fournisseur compromis. La segmentation répond à la seconde question, tout aussi cruciale : une fois à l'intérieur, jusqu'où peut-il aller ?
Ce qu'on observe sur le terrain
Dans une PME industrielle romande, tout partageait le même réseau : la bureautique, les machines de production, la vidéosurveillance et le WiFi visiteurs. Lors de notre audit, nous avons montré qu'un visiteur connecté au WiFi de la salle d'attente pouvait, en théorie, atteindre le serveur de production. Rien ne les séparait. Une simple segmentation entre le réseau invité, la bureautique et l'atelier aurait rendu ce chemin impossible.
Dans une commune, un incident sur un poste administratif s'était propagé jusqu'aux données du contrôle des habitants, parce que les deux vivaient sur le même segment. Après cloisonnement, un poste compromis reste enfermé dans sa zone : il ne peut plus atteindre ni les serveurs sensibles, ni les autres services. Le dégât reste local.
🇨🇭 Ce que ça veut dire pour votre organisation
La segmentation est l'une des mesures les plus concrètes pour limiter l'ampleur d'une violation de données. En cas d'incident, la différence entre « un poste touché » et « tout le système compromis » change tout : l'étendue de la fuite, l'obligation de notification au sens de la nLPD, le coût de la reprise, l'atteinte à la réputation. Cloisonner, c'est transformer une catastrophe potentielle en incident circonscrit.
Les 3 cloisonnements prioritaires pour une PME
1. Isoler le réseau invité
C'est la segmentation la plus simple et la plus urgente. Le WiFi des visiteurs, des clients, des prestataires de passage ne doit jamais donner accès à votre réseau interne. Un réseau invité correctement isolé donne accès à Internet, et à rien d'autre. Si ce n'est pas encore le cas chez vous, c'est le premier chantier.
2. Séparer les objets connectés du reste
Caméras, imprimantes, thermostats, capteurs, sonnettes connectées : ces appareils sont souvent mal sécurisés, rarement mis à jour, et constituent des points d'entrée privilégiés. Les regrouper sur un segment dédié, coupé de vos données sensibles, neutralise ce risque. Une caméra compromise ne doit jamais pouvoir atteindre votre serveur comptable.
3. Cloisonner les données sensibles
Vos serveurs, vos données financières, vos données RH ou d'administrés méritent leur propre zone, avec des règles d'accès strictes : seuls les postes et les personnes qui en ont besoin peuvent l'atteindre. C'est l'application du moindre privilège au niveau du réseau, tout le monde n'a pas besoin de pouvoir parler à tout. Ces trois cloisonnements ne nécessitent pas de refaire toute votre infrastructure. Ils s'appuient sur des équipements que vous avez probablement déjà (VLAN sur vos switches, règles sur votre pare-feu), mais qui ne sont, la plupart du temps, tout simplement pas configurés.
L'approche Computis SwissFi
La segmentation a longtemps été perçue comme réservée aux grandes entreprises. C'est faux: c'est précisément dans les PME et communes, qui n'ont pas d'équipe de sécurité pour réagir vite, que limiter la propagation d'un incident a le plus de valeur. Chez Computis, notre approche fonctionne en trois temps. D'abord, un audit préliminaire : cartographie de votre réseau actuel, de ce qui parle à quoi, et identification des chemins dangereux (le WiFi invité qui atteint l'atelier, l'objet connecté qui voit les serveurs). Ensuite, la conception : un plan de segmentation adapté à votre taille, combien de zones, quelles règles, sans complexité inutile. Enfin, la mise en œuvre : configuration des VLAN et des règles de pare-feu sur vos équipements, tests, documentation. Vous obtenez un réseau où un incident reste enfermé là où il commence.
Passez à l'action
Sur votre réseau, un poste compromis reste t-il isolé, ou a-il accès à tout ?
Chez Computis, notre département SwissFi réalise un audit préliminaire de segmentation pour les PME et communes romandes sans équipe IT dédiée. Cartographie des chemins dangereux, plan de cloisonnement, priorités, rapport documenté.
✅ Notre audit préliminaire est payant et sérieux. Son coût est intégralement déduit de la prestation si vous décidez de travailler avec nous.
👤 Cybersécurité, cloud ou réseau, chez Computis, vous avez un interlocuteur unique qui maîtrise les trois domaines. Pas de transfert de dossier, pas de prestataire tiers.
→ 15 minutes avec un expert Computis — offert zbooking.eu/3Tnof
📞 +41 21 804 69 00
Ce qu'il faut retenir
La segmentation ne cherche pas à empêcher l'incident, elle cherche à le contenir. Sur un réseau à plat, une seule brèche donne accès à tout; cloisonné, elle reste enfermée dans une pièce. Isoler le WiFi invité, séparer les objets connectés, protéger les données sensibles : trois cloisons qui transforment une catastrophe potentielle en incident local. Et le plus souvent, les équipements pour le faire sont déjà chez vous, il suffit de les configurer.
FAQ
La segmentation, n'est-ce pas réservé aux grandes entreprises ?
Non, c'est même l'inverse. Les grandes entreprises ont des équipes pour détecter et stopper une propagation en temps réel. Une PME ou une commune, non, c'est donc chez elles que le cloisonnement, qui limite automatiquement les dégâts, a le plus de valeur. Et il se dimensionne à la taille de la structure.
Faut-il refaire toute notre infrastructure pour segmenter ?
Le plus souvent, non. La segmentation s'appuie sur des fonctions déjà présentes dans vos équipements, les VLAN de vos switches, les règles de votre pare-feu, qui ne sont simplement pas configurées. Il s'agit d'activer et d'organiser ce qui existe, pas de tout remplacer.
Par quel cloisonnement commencer si on ne fait qu'une chose ?
Isoler le réseau invité. C'est le plus simple, le plus rapide, et il ferme l'un des chemins les plus fréquemment exploités : un WiFi visiteurs qui donne, sans le savoir, accès au réseau interne. Si vous ne faites qu'un seul chantier, c'est celui-là.
En quoi la segmentation aide-t-elle en cas de ransomware ?
Un ransomware se propage en scannant le réseau depuis le poste infecté. Sur un réseau à plat, il atteint serveurs, partages et autres postes. Sur un réseau segmenté, il reste enfermé dans la zone où il a commencé, il ne peut pas franchir les cloisons. La différence entre un poste à réinstaller et toute l'organisation paralysée.
Comment se déroule l'audit préliminaire Computis sur ce sujet ?
Nous cartographons votre réseau actuel, ce qui est connecté, ce qui parle à quoi, et identifions les chemins dangereux. Vous recevez un rapport documenté avec un plan de segmentation priorisé, adapté à votre taille. Son coût est intégralement déduit de la prestation si vous choisissez de travailler avec nous.
📅 CET AUTOMNE CHEZ COMPUTIS
Nous lançons une série de webinaires et de conférences en présentiel sur la cybersécurité et l’IT des PME et institutions romandes. Les dates arrivent bientôt, inscrivez-vous pour les recevoir en avant-première et réserver votre place avant tout le monde.
→ Je veux être informé : INSCRIPTION
Abonnez-vous, chaque quinzaine désormais, un éclairage concret sur l’IT et la cybersécurité pour les PME et institutions suisses.